FBI vừa triệt phá FaceStealer, chiến dịch dùng cuộc họp Zoom, Teams giả để cài mã độc. Cách nó vận hành và bảy việc nên làm để không thành nạn nhân kế tiếp.
Ý chính
Lời mời họp đến từ tài khoản thật của người quen, nên dấu hiệu “người lạ” mà ta quen cảnh giác không còn tác dụng.
Người trong phòng họp có thể chỉ là video quay lén từ những nạn nhân trước, phát lại để dựng một cuộc gọi trông bình thường.
Bước quyết định luôn là một lệnh “sửa lỗi” do chính nạn nhân tự chạy; ứng dụng họp thật không bao giờ yêu cầu điều đó.
Mỗi nạn nhân trở thành mồi nhử cho người quen của mình, nên báo cho danh bạ khi bị chiếm tài khoản là trách nhiệm, không phải chuyện xấu hổ.
Một người bạn nhắn qua Telegram rủ “gọi nhanh để cập nhật tình hình”, gửi kèm lịch hẹn Calendly. Đến giờ, bạn bấm link, thấy đúng gương mặt người đó cùng vài người khác trong phòng họp. Một phút sau, người bạn nhắn riêng: “Hình như mọi người không nghe thấy ông, thử cập nhật cái này xem”. Bạn làm theo. Đến đây, máy của bạn đã thuộc về người khác.
Ngày 12/11/2026, FBI và Bộ Tư pháp Mỹ công bố đã triệt phá hạ tầng đám mây của chiến dịch này, được FBI đặt tên là FaceStealer, và thu giữ hơn 900 video quay lén từ webcam của nạn nhân.[1] Theo FBI, trong 18 tháng chiến dịch đã lấy hơn 400 triệu USD tiền mã hóa.[2]
Tôi viết bài này vì kịch bản trên không nhắm vào người cả tin. Nó nhắm vào người làm việc bình thường, và dùng chính lòng tin vào bạn bè, đồng nghiệp làm công cụ.
FaceStealer là gì
FBI quy chiến dịch cho các tin tặc được nhà nước Triều Tiên hậu thuẫn, mà giới an ninh biết dưới nhiều tên: APT38, BlueNoroff, Sapphire Sleet, UNC1069 và một số tên khác.[2] Mục tiêu chính là người làm trong ngành tiền mã hóa và Web3, và ngày càng nhiều là lập trình viên, người bảo trì phần mềm mã nguồn mở.
Khác với email lừa đảo thông thường, FaceStealer không cần nạn nhân mở tệp lạ từ người lạ. Mọi thứ đến từ những kênh mà ta có lý do để tin.
Sáu bước của một vòng lừa
FBI mô tả chiến dịch theo sáu giai đoạn, nối thành một vòng khép kín.[2]
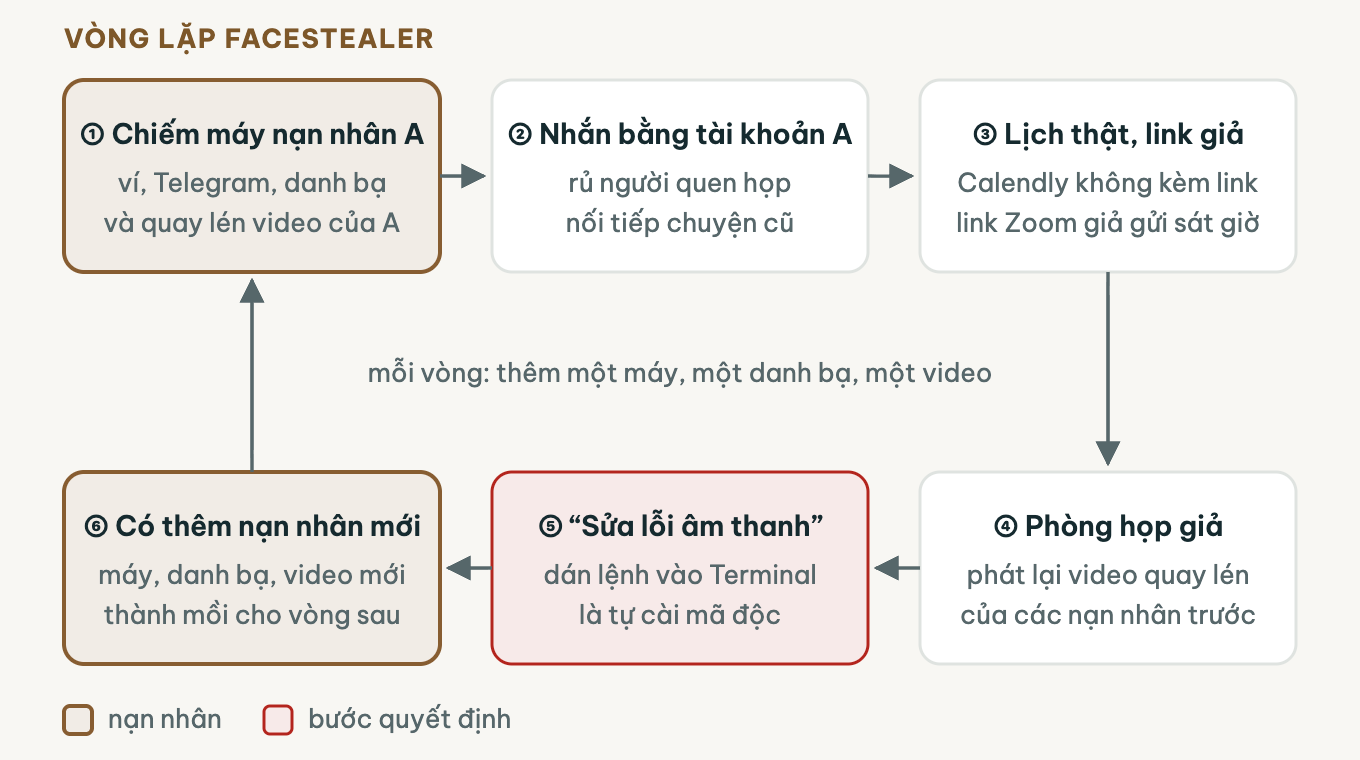
Sáu giai đoạn theo bản cảnh báo FLASH AC-111226-MS của FBI, 12/11/2026; tên bước do tác giả rút gọn.
Bước 1: bắt đầu từ một nạn nhân trước
Kịch bản luôn khởi đầu từ một người đã bị chiếm máy, tạm gọi là A. Kẻ tấn công đã dò máy của A để tìm ví tiền mã hóa và cụm từ khôi phục, chiếm tài khoản Telegram (hoặc ứng dụng nhắn tin khác) và khóa A ra ngoài, đọc danh bạ và lịch sử trò chuyện. Chúng cũng quay lén video của A trong lúc A ngồi chờ cuộc họp bắt đầu.
Bước 2: nhắn tin bằng tài khoản thật của A
Từ tài khoản của A, kẻ tấn công nhắn cho người quen của A, rủ họp Zoom hoặc Teams với lý do rất đời thường: “cập nhật tình hình”, “bàn hợp tác”, “trao đổi cơ hội đầu tư”. Vì đọc được lịch sử trò chuyện, chúng có thể viết tin nhắn riêng cho từng người, nối tiếp đúng câu chuyện cũ. Ngoài Telegram, FBI ghi nhận chúng dùng cả LinkedIn, Slack và Discord.
Bước 3: lịch hẹn thật, link họp giả
Khi người nhận đồng ý, kẻ tấn công gửi lời mời qua Calendly hoặc dịch vụ đặt lịch tương tự. Đây là dịch vụ thật, nên lời mời trông hoàn toàn bình thường. Điểm mấu chốt: lời mời đặt lịch thường không có link họp. Link chỉ được gửi riêng qua tin nhắn ngay trước giờ họp.
Link đó trỏ tới một tên miền giả, đăng ký sẵn để trông giống Zoom hay Teams. FBI nêu hai ví dụ: uu01webzoom[.]us và teams.livemeet[.]us. Trang mở ra là bản sao giao diện Zoom hoặc Teams do kẻ tấn công dựng, theo FBI là “không phân biệt được” với bản thật.
Bước 4: phòng họp toàn “diễn viên” quay sẵn
Nạn nhân mới vào phòng chờ, được cho vào, và thấy A cùng vài người khác. Thực ra đó là video quay lén từ những nạn nhân trước, được phát lại. Từ lúc bấm vào link giả, webcam của nạn nhân mới cũng bắt đầu bị ghi hình.
Bước 5: “lỗi âm thanh” và lệnh sửa lỗi
Sau một lúc, “A” nhắn riêng trong phòng họp: mọi người không nghe thấy bạn. Có thêm người trong phòng nên áp lực càng lớn, vì chỉ mình bạn có vẻ gặp sự cố. “A” hướng dẫn bạn bấm vào một lời nhắc “cập nhật”, chạy một đoạn script, hoặc dán một dòng lệnh vào Terminal hay cửa sổ dòng lệnh.
Làm theo là tự tay cài mã độc. Theo FBI, mã độc sẽ cài công cụ lấy cookie trình duyệt, ghi lại phím gõ, chụp màn hình và mở cửa hậu (backdoor).
Kiểu lừa người dùng tự dán lệnh “sửa lỗi” như vậy được giới an ninh gọi là ClickFix. Công ty an ninh Jumpsec phân tích một bộ công cụ ClickFix của nhóm này và mô tả một mánh tinh vi: chỉ cần bôi đen đoạn “lệnh sửa lỗi” và sao chép, bộ nhớ tạm đã bị thay bằng một lệnh khác độc hại.[3] Trên máy Mac, Microsoft ghi nhận biến thể dùng tệp giả làm bản cập nhật “Zoom SDK”, hiện một hộp nhập mật khẩu giả để lấy mật khẩu máy, rồi lấy dữ liệu ví, khóa SSH, phiên Telegram.[4]
Bước 6: nạn nhân mới thành mồi nhử tiếp theo
Giờ kẻ tấn công có thêm một máy, một tài khoản nhắn tin, một danh bạ và một đoạn video mới. Vòng lặp quay về bước 1. FBI nhận xét: với mỗi nạn nhân và mỗi danh bạ bị chiếm, số mục tiêu tăng theo cấp số nhân.
Ba điều khiến kịch bản này nguy hiểm
Kẻ tấn công rất kiên nhẫn. FBI ghi nhận nhiều trường hợp tiền bị lấy và tài khoản bị chiếm từ vài tháng tới hơn một năm sau lần xâm nhập đầu, vì kẻ tấn công chờ số dư ví tăng lên. Chúng chép cụm từ khôi phục, theo dõi số dư trên blockchain, và chỉ ra tay sau một khoản chuyển lớn. Nghĩa là “chưa mất gì” không có nghĩa là “chưa bị gì”.
AI làm giả người nổi tiếng. Bản cảnh báo cho biết nhóm này đã bắt đầu dùng AI để dựng video giả (deepfake) của những người có tiếng trong giới tiền mã hóa và Web3, từ ảnh và video công khai. Chất lượng chỉ cần đủ qua mắt như hình webcam. Dù vậy, FBI nhấn mạnh chiến dịch hiện vẫn chủ yếu dùng video thật quay lén từ nạn nhân.
Một người bị lừa, hàng triệu người chịu hậu quả. Đầu năm nay, kịch bản này đã lừa được người bảo trì một thư viện JavaScript lớn, có hàng chục triệu lượt tải mỗi tuần, vào một cuộc gọi Teams giả với ít nhất một gương mặt quen. Người này làm theo “hướng dẫn sửa lỗi”, máy bị nhiễm, và kẻ tấn công dùng quyền của người này để chèn gói phụ thuộc độc hại vào thư viện. Theo FBI, chỉ nhờ phát hiện và xử lý nhanh mà vụ tấn công chuỗi cung ứng này không gây thiệt hại lớn. FBI không nêu tên thư viện, và cho biết còn nhiều lần nhắm vào người bảo trì gói trên npm và gần đây là Rust.
Có liên quan tới vụ Binance không?
Cùng ngày công bố FaceStealer, Bộ Tư pháp Mỹ thông báo được tòa cho phép tịch thu hoặc phong tỏa hơn 1,2 tỷ USD bị lấy trong vụ Binance cuối tháng 10.[1] Hai vụ có điểm chung: đều quy cho tin tặc Triều Tiên, và đều bắt đầu bằng việc lừa người làm kỹ thuật tự chạy mã độc trong một tình huống trông bình thường. Vụ Binance dùng phỏng vấn tuyển dụng giả, FaceStealer dùng cuộc họp giả.
Nhưng FBI nói chưa rõ FaceStealer có được dùng trong vụ Binance hay không.[5] Vì vậy tôi chỉ coi đây là hai biến thể của cùng một cách làm, không phải hai mắt xích của một chiến dịch.
Bảy việc nên làm, theo khuyến nghị của FBI
Phần này tôi tóm tắt từ khuyến nghị trong bản cảnh báo của FBI,[2] sắp xếp lại theo thứ tự một người sẽ gặp trong thực tế.
Vào họp bằng ứng dụng, không bằng link
Dùng ứng dụng Zoom hoặc Teams chính thức và nhập mã cuộc họp, thay vì bấm link để mở bản web. Điều này càng quan trọng khi lời mời đến từ người ít liên lạc hoặc mới quen.
Nghi ngờ lời mời không kèm link họp
Kiểm tra lời mời Calendly hay lịch hẹn: nếu không có link họp, và link chỉ được gửi riêng ngay trước giờ, đó là dấu hiệu FBI đã nêu.
Xác nhận qua một kênh khác
Được rủ họp qua Telegram thì gọi điện hoặc nhắn tin số điện thoại cho chính người đó để hỏi lại. Tài khoản bị chiếm không thể trả lời thay ở kênh khác.
Chưa bật camera khi chưa nói chuyện được với người mời
Chỉ bật webcam khi đã nhìn, nghe và trao đổi được với người mời. Như vậy bạn có thời gian kiểm tra, và không tự tặng kẻ tấn công một đoạn video để lừa người khác.
Không chạy lệnh để “sửa lỗi” trong cuộc họp
Không chạy script, không dán lệnh vào Terminal hay cửa sổ dòng lệnh để cập nhật ứng dụng họp. Nếu thật sự cần cập nhật, hãy tự mở ứng dụng và cập nhật theo cách thông thường, hoặc vào lại cuộc họp bằng mã. Theo tôi, đây là quy tắc quan trọng nhất trong bảy điều, vì mọi bước trước đó chỉ để dẫn tới khoảnh khắc này.
Khóa chặt các ứng dụng nhắn tin
Bật xác thực nhiều lớp, bật cảnh báo đăng nhập và dùng tin nhắn tự hủy cho Telegram, WhatsApp, Slack. FBI cho biết kẻ tấn công thường chiếm tài khoản bằng cách đăng nhập từ máy khác, đổi số điện thoại khôi phục, rồi đóng các phiên của chủ tài khoản. Tin nhắn tự hủy giúp hạn chế lịch sử trò chuyện bị đọc nếu tài khoản bị chiếm.
Tách tiền ra khỏi máy làm việc
Chỉ để số tiền nhỏ trong ví tiện ích trình duyệt. Số lớn để ở ví lạnh không kết nối với máy, hoặc gửi ở sàn. Không lưu cụm từ khôi phục hay khóa riêng ở bất kỳ đâu trên máy.
Cảnh báo: Nếu nghi đã bị lừa
FBI khuyên: tạo ví mới (cụm từ khôi phục mới) trên một máy chưa từng liên lạc với kẻ tấn công rồi chuyển tài sản sang; đăng xuất mọi phiên, đổi mật khẩu và bật xác thực nhiều lớp cho tài khoản nhắn tin và tài khoản lập trình; báo cho bạn bè, đồng nghiệp và chỗ làm rằng tài khoản của bạn đã bị chiếm.
Việc báo cho người quen là điều nhiều người ngại nhất. FBI nói thẳng: không báo là để danh bạ của mình gặp nguy và giúp chiến dịch tiếp tục.
Vì sao người Việt nên để ý
Đây là nhận định của tôi, không có số liệu riêng về Việt Nam đi kèm. Cộng đồng tiền mã hóa và lập trình ở Việt Nam dùng Telegram rất nhiều cho công việc, và văn hóa “gọi nhanh một chút” với đối tác, bạn bè trong nghề là chuyện hằng ngày. Đó đúng là môi trường FaceStealer cần: lòng tin cá nhân, kênh nhắn tin thân mật, và thói quen bấm link họp mà không nghĩ nhiều.
Với tổ chức, tôi nghĩ nên đưa hai quy tắc vào hướng dẫn an ninh nội bộ: không chạy bất kỳ lệnh nào do người khác gửi trong cuộc họp, và vào họp bằng ứng dụng chính thức trên máy công ty. Hai quy tắc này rẻ, dễ hiểu, và cắt đúng bước mà cả FaceStealer lẫn vụ phỏng vấn giả ở Binance đều dựa vào.
Đánh giá của tôi
Quan điểm
Ước lượng chủ quan tại ngày 13/11/2026. Khoảng 85% khả năng kịch bản họp trực tuyến giả tiếp tục được dùng nhắm vào người làm tiền mã hóa và lập trình viên ở châu Á trong 12 tháng tới (độ tin cậy cao), vì việc thu giữ hạ tầng không đụng tới con người đứng sau và tên miền giả dễ đăng ký lại. Khoảng 50% khả năng deepfake trở thành thành phần chính thay cho video quay lén trong cùng thời gian (độ tin cậy thấp), khi công cụ dựng video tiếp tục rẻ đi.
Điều đáng rút ra
FaceStealer không phá một lỗ hổng phần mềm nào. Nó khai thác một thói quen: tin vào gương mặt quen và làm theo khi người quen bảo “thử cái này xem”. Vì vậy cách phòng vệ tốt nhất cũng không nằm ở phần mềm, mà ở vài quy tắc đơn giản đủ để dừng tay đúng lúc.
Ứng dụng họp thật không bao giờ cần bạn dán lệnh vào Terminal để nghe được tiếng. Nhớ được một câu đó là đã chặn được bước quan trọng nhất của chiến dịch.
Chú thích
- Theo thông cáo của Bộ Tư pháp Mỹ, 12/11/2026; phần FaceStealer do Văn phòng Công tố liên bang Quận Trung California thực hiện.
- Theo bản cảnh báo FLASH AC-111226-MS của FBI, 12/11/2026, phân loại TLP:CLEAR (được chia sẻ không hạn chế).
- Theo Jumpsec, 24/7/2026, cập nhật 14/8/2026; FBI dẫn báo cáo này trong bản cảnh báo.
- Theo Microsoft Threat Intelligence, 16/4/2026; FBI dẫn báo cáo này trong bản cảnh báo.
- Theo The Record, 12/11/2026, dẫn lời một nhân viên FBI.
Phan Đức Trung
Chủ tịch Hiệp hội Blockchain và Tài sản số Việt Nam